Corso MTCRE MikroTik on-line in italiano
Abbiamo pubblicato un corso di preparazione all’esame di certificazione MTCRE MikroTik su piattaforma Udemy,
lo potete trovare QUI .
Formazione
Grazie alla presenza nel nostro team di un Trainer MikroTik Certificato siamo in grado di organizzare corsi di formazione e di rilasciare attestati MikroTik RouterOs relativi alle 8 certificazioni (I, II e III livello).
Analisi, ottimizzazione e potenziamento infrastrutture di rete
Grazie ad un’esperienza decennale nel settore delle telecomunicazioni centrato sul Networking, offriamo supporto e progettazione per ottimizzare e potenziare ogni tipo di infrastruttura di Rete. E’ possibile richiedere una consulenza per analizzare la situazione di Rete attuale e valutare la soluzione migliore per soddisfare in toto le esigenze aziendali. Il primo step consisterà in un’analisi approfondita dell’infrastruttura e nell’individuazione dei processi che creano malfunzionamenti, rallentamenti ed inefficienze. Verrà poi redatto un report dettagliato e verranno vagliate le possibili soluzioni da intraprendere per ottimizzare il business.
Implementazione di un’infrastruttura con protocolli di routing dinamico
Servizio dedicato ad aziende che già possiedono una propria infrastruttura ma che hanno l’esigenza di renderla maggiormente performante e affidabile tramite l’introduzione di Protocolli di Routing Dinamico: garantiscono un’elevata funzionalità e diminuiscono le operazioni occorrenti per implementare una modifica all’infrastruttura di Rete (ad es. aggiungere ponti radio o nuovi utenti). A fronte di un’accurata analisi dell’attuale situazione della Rete si implementeranno i Protocolli necessari per creare una Rete Layer 3 con l’aggiunta della tecnologia MPLS per sostenere prestazioni più elevate.
Gestione rapporti e pratiche RIPE
RIPE è uno dei cinque Regional Internet Registry (RIR) esistenti in ambito IANA con delega per l’assegnazione degli indirizzamenti IPv4 e IPv6 in Europa, Medio Oriente e Asia Centrale. Per ottenere IPv4, IPv6 e numero di AS è necessario diventare membro del RIPE: offriamo consulenza per la parte burocratica di affiliazione, assegnazione degli indirizzamenti e per la fase tecnica di messa in produzione.
Il protocollo BGP, Border Gateway Protocol è un protocollo di routing dinamico usato perconnettere tra loro più router che appartengono a “sistemi autonomi” (AS) diversi. È quindi un protocollo di routing inter-AS, classificato come protocollo di “Exterior Gateway”, ovvero utilizzato per inviare le proprie route a organizzazioni esterne (e per ricevere le route di organizzazioni esterne).
Il BGP è il protocollo di routing per antonomasia, sul quale è basato il funzionamento di internet.
Di seguito un esempio base di configurazione del BGP su RouterOS tramite CLI, è possibile configurare tutto anche tramite Winbox/Webfig.
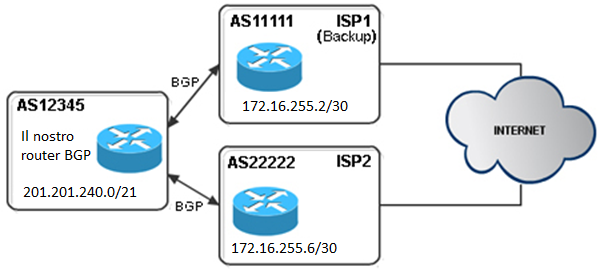
Ipotizziamo che il nostro numero di AS sia AS12345, l’indirizzo ip è 172.16.255.1, our public IP range received by RIPE or other similar organization is 201.201.240.0/21.
L’ AS number del nostro peering ISP1 is AS11111, il suo indirizzo di peering è 172.16.255.2. Non useremo una password MD5 in questo esempio.
Di seguito l’immagine con lo schema dell’esempio :
Configurazione del progcesso globale del BGP
/routing bgp instance set default as=12345 redistribute-static=no redistribute-connected=no
/routing bgp network add network=201.201.240.0/21 synchronize=no
Setting first BGP peer ISP1
/routing bgp peer add remote-address=192.168.255.2 remote-as=11111 instance=default
out-filter=AS11111-bgp-out in-filter=AS11111-bgp-in
Filters BGP-out – permetteremo solo l’annuncio delle nostre reti. Se il processo BGP proverà ad annunciare altre rotte, queste saranno bloccate dal filtro.
/routing filter add action=accept chain=AS11111-bgp-out prefix=201.201.240.0/21
/routing filter add action=discard chain=AS11111-bgp-out
Nel nostro esempio, ISP1 è un link di backup per cui dovremo creare una regola particolare nella chain di filter-out. Per ottenere questo risultato faremo si che la path verso ISP1 sia più lunga che quella tramite ISP2.
Come risultato finale tutto il traffico in ingrasso arriverà tramite ISP2 mentre ISP1 rimarrà come backup nel caso che ISP2 abbia problemi.
Filters BGP-in – Non vogliamo ricevere da altri peer reti “dannose”, come reti private o bogons e tanto meno le nostre networks.
/routing filter add action=discard chain=AS11111-bgp-in prefix=10.0.0.0/8
/routing filter add action=discard chain=AS11111-bgp-in prefix=169.254.0.0/16
/routing filter add action=discard chain=AS11111-bgp-in prefix=192.168.0.0/16
/routing filter add action=discard chain=AS11111-bgp-in prefix=172.16.0.0/12
/routing filter add action=discard chain=AS11111-bgp-in prefix=224.0.0.0/4
/routing filter add action=discard chain=AS11111-bgp-in prefix=240.0.0.0/4
/routing filter add action=discard chain=AS11111-bgp-in prefix=127.0.0.0/8
/routing filter add action=discard chain=AS11111-bgp-in prefix=201.201.240.0/21
/routing filter add action=accept chain=AS11111-bgp-in
Ora il nostro peer verso ISP1 dovrebbe essere UP.
Configuration of BGP peering with ISP2
/routing bgp peer add remote-address=172.16.255.6 remote-as=22222 instance=default
out-filter=AS22222-bgp-out in-filter=AS22222-bgp-in
Filter BGP-out – qui annunceremo solo le nostre reti. Notete che non c’è nessun AS-PATH prepend, in quanto ISP2 è il nostro link principale.
/routing filter add action=accept chain=AS22222-bgp-out prefix=201.201.240.0/21
/routing filter add action=discard chain=AS22222-bgp-out
Filter BGP-in – è come il filtro per ISP1.
/routing filter add action=discard chain=AS22222-bgp-in comment=”” disabled=no prefix=10.0.0.0/8
/routing filter add action=discard chain=AS22222-bgp-in comment=”” disabled=no prefix=169.254.0.0/16
/routing filter add action=discard chain=AS22222-bgp-in comment=”” disabled=no prefix=192.168.0.0/16
/routing filter add action=discard chain=AS22222-bgp-in comment=”” disabled=no prefix=172.16.0.0/12
/routing filter add action=discard chain=AS22222-bgp-in comment=”” disabled=no prefix=224.0.0.0/4
/routing filter add action=discard chain=AS22222-bgp-in comment=”” disabled=no prefix=240.0.0.0/4
/routing filter add action=discard chain=AS22222-bgp-in comment=”” disabled=no prefix=127.0.0.0/8
/routing filter add action=discard chain=AS22222-bgp-in comment=”” disabled=no prefix=201.201.240.0/21
Questo filtro dovrà avere un ulteriore entry per forzare l’uscita del nostro traffico tramite ISP2.
Se hai bisogno di una mano ad ottimizzare il tuo BGP scrivi pure a:
Module 1 Introduction | • About MikroTik • What is RouterOS • What is RouterBoard • First time accessing the router • Winbox and MAC-Winbox • Webfig and Quickset • RouterOS command line interface (CLI) • Null Modem cable • SSH and Telnet • New terminal in Winbox/Webfig • RouterOS CLI principles • <tab>, double <tab>, “?”, navigation • command history and its benefits • Initial configuration (Internet access) • WAN DHCP-client • LAN IP address and default gateway • Basic Firewall – NAT masquerade • Upgrading RouterOS • Package types • Ways of upgrading • RouterBOOT firmware upgrade • Manage RouterOS logins • Manage RouterOS services • Managing configuration backups • Saving and reload backup • Editing export file • RouterOS license • Levels • Updating a license • Netinstall • Reinstall RouterOS • Reset RouterOS • Sources of additional information • http://wiki.mikrotik.com/wiki/Manual:TOC • http://www.tiktube.com/ • http://forum.mikrotik.com/ • Distributor and consultant support • support@mikrotik.com • Module 1 laboratory |
Module 2 Routing | • Routing overview • Routing concepts • Route flags • Static routing • Creating routes • Setting default route • Manage dynamic routes • Implementing static routing on simple network • Module 2 laboratory |
Module 3 Bridging | • Bridging overview • Bridge concepts • Creating bridges • Adding ports to bridges • Module 3 laboratory |
Module 4 Wireless | • 802.11n Concepts • Frequencies (bands, channels, advanced channels) data-rates /HT chains (Tx power, rx sensitivity, country regulations) • Legacy 802.11a/b/g stuff • Setup simple wireless link • Access Point configuration • Station configuration • MAC-address filtering • Default-authentication • Access-list • Connect-list • Default-forwarding • Wireless Security and Encryption • WPA-PSK • WPA2-PSK • MikroTik wireless protocols • NV2 (TDMA) configuration • Monitoring Tools • Wireless scan • Snooper • Registration table • Bridge wireless networks • Station-bridge • Module 4 laboratory |
Module 5 Network Management | • ARP • ARP modes • RouterOS ARP table • DHCP server and client • DHCP client • Server setup • Leases management • DHCP-server network configuration • RouterOS tools • E-mail • Netwatch • Ping, Traceroute • Profiler (CPU load) • Contacting support@mikrotik.com • supout.rif, autosupout.rif and viewer • /system logging and debug logs • readable configuration (item comments and names) • network diagrams • Module 5 laboratory |
Module 6 Firewall | • Firewall principles • Connection tracking and states • Structure, chains and actions • Firewall Filter in action • Filter actions • Protecting your router (input) • Protection your customers (forward) • Basic Address-List • Source NAT • Masquerade and src-nat action • Destination NAT • dst-nat and redirect action • Module 6 laboratory |
Module 7 QoS | • Simple Queue • Target • Destinations • Max-limit and limit-at • Bursting • One Simple queue for whole network (PCQ) • pcq-rate configuration • pcq-limit configuration • Monitoring • Interface traffic monitor • Torch • Graphs • SNMP • Module 7 laboratory |
Module 8 Tunnels | • PPP settings • ppp profile • ppp secret • ppp status • IP pool • Creating pool • Managing ranges • Assigning to service • Secure local network • PPPoE service-name • Create PPPoE server • Point-to-point addresses • Creating PPPoE clients on RouterOS • Secure remote networks communication • PPTP client and PPTP server • SSTP client and SSTP server without certificates • Setup routes between networks • Module 8 laboratory |

Questi gli argomenti che vengono trattati nel corso MTCRE:

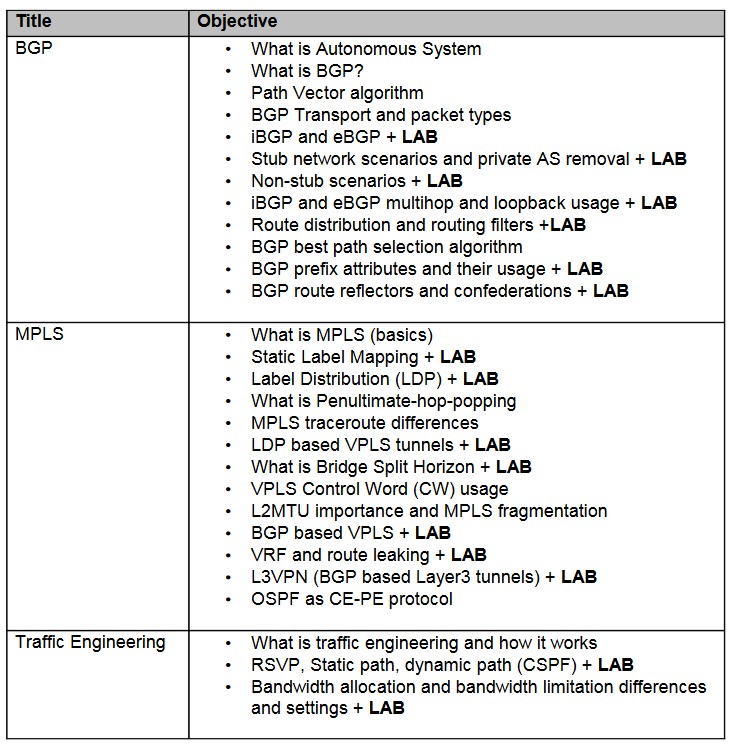
Questi gli argomenti che vengono trattati nel corso MTCINE:
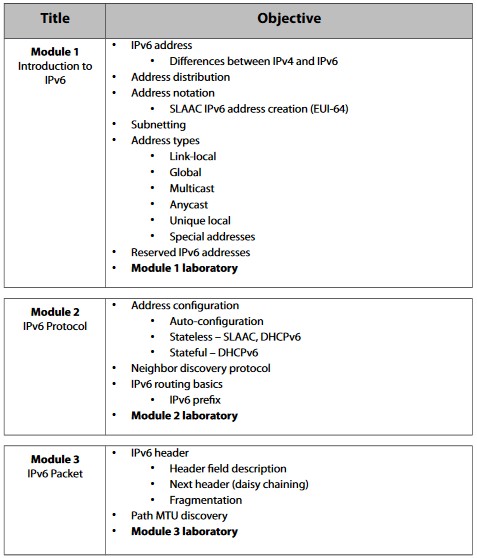
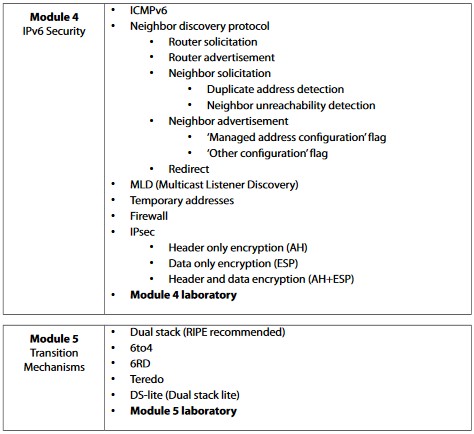
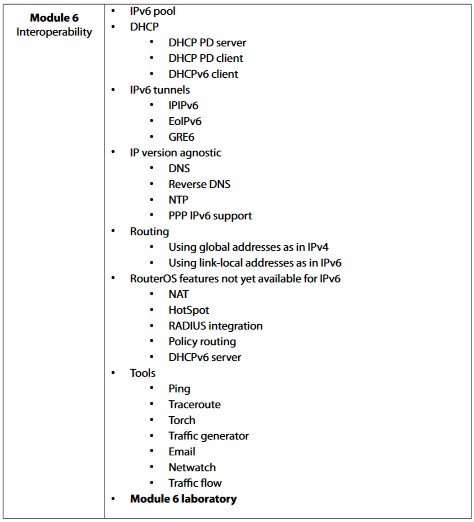
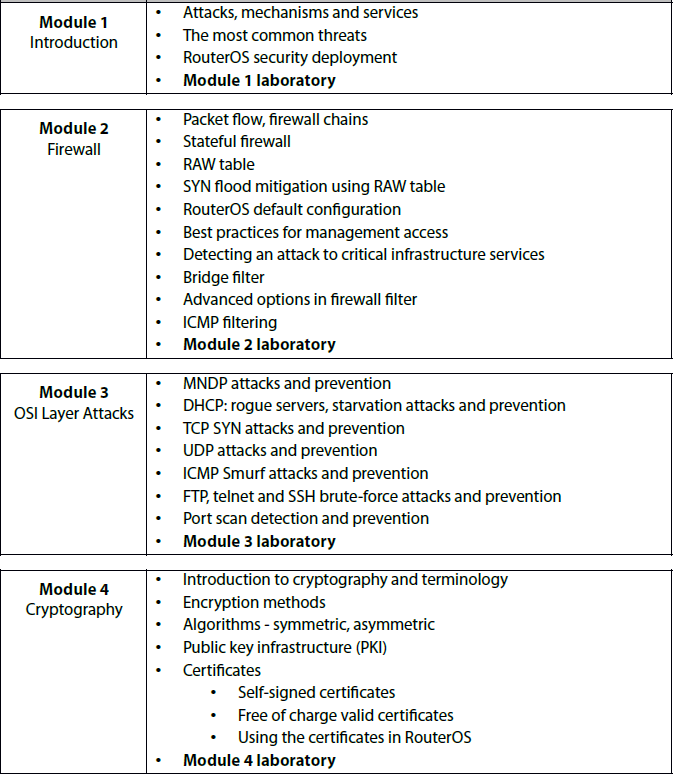
Nuova certificazione specialistica MikroTik sull’implementazione del protocollo IPv6:
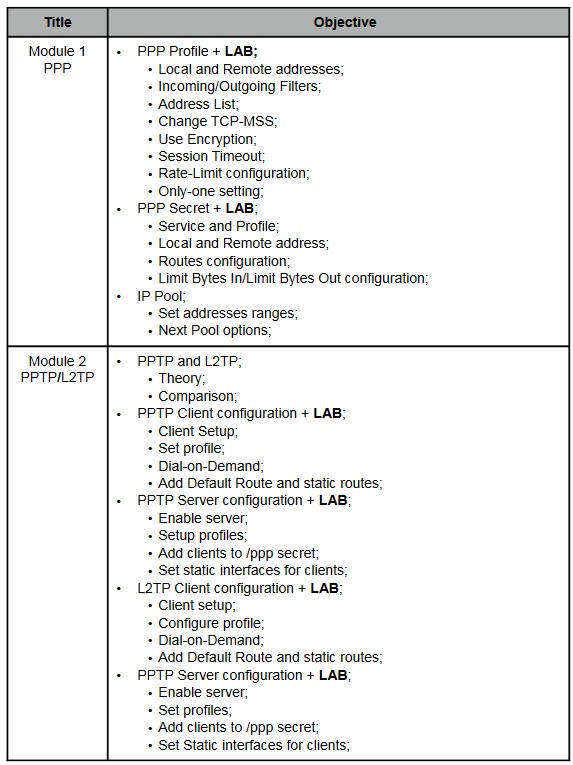
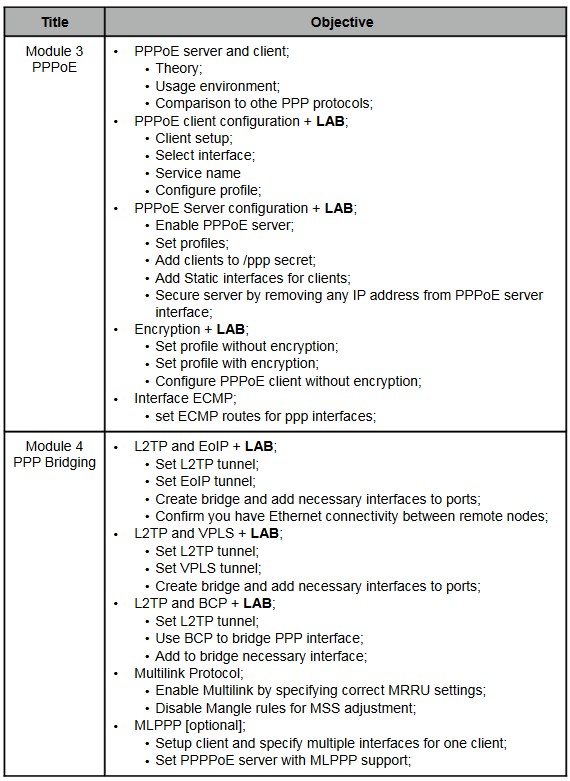
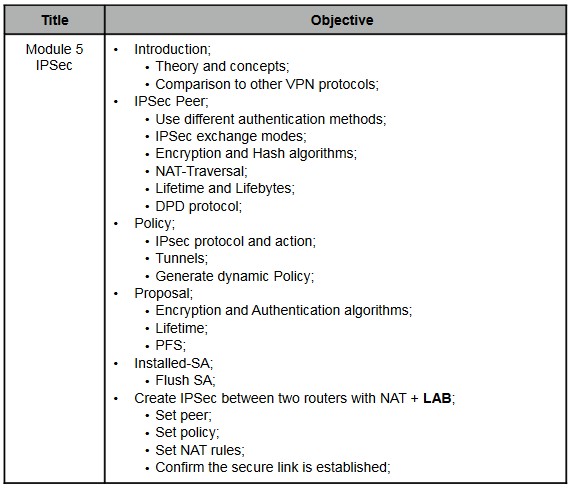
Di seguito gli argomenti che si tratteranno nel corso:
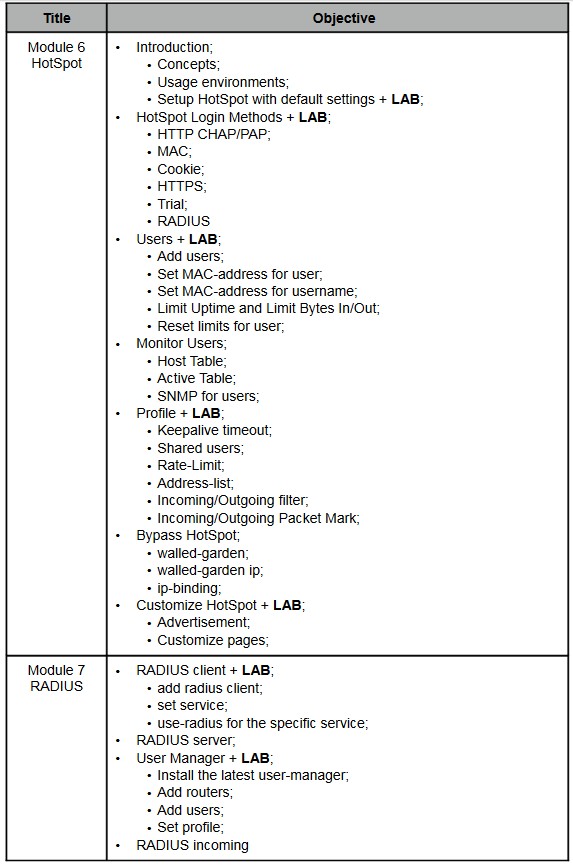
Questi gli argomenti che vengono trattati nel corso MTCUME:

